


Les attaques iraniennes contre les intérêts français ne sont plus de simples soupçons. Le 9 novembre 2026, la France a officiellement accusé l’Iran d’une vaste campagne de cyberattaques visant des centaines d’installations sur son territoire. L’opération a été attribuée à l’unité Shahid Kaveh, affiliée au Corps des gardiens de la révolution islamique (CGRI).
Il ne s’agissait pas d’un simple piratage destiné à voler des données ou à bloquer des sites internet, mais d’une opération de sabotage visant des installations civiles et économiques.
Une question s’impose, jusqu’à quand la France se contentera-t-elle de protestations diplomatiques sans s’attaquer aux responsables de ces agressions ?
Plus de 700 sites français attaqués
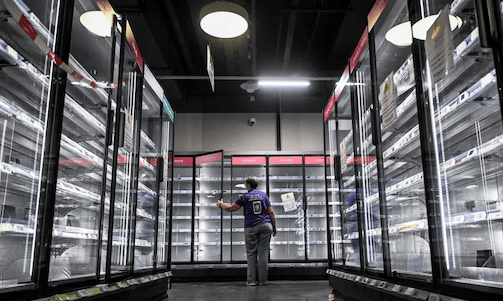
Dans la nuit du 11 au 12 octobre 2026, les systèmes de contrôle du froid de plus de 700 sites de la grande distribution française ont été attaqués. Les pirates ont modifié à distance les paramètres de dégivrage des équipements, provoquant une hausse anormale des températures.
Des quantités importantes de denrées alimentaires ont été détruites. Les autorités ont également recensé au moins 15 départs de feu. Des boucheries, un abattoir et des usines agroalimentaires ont aussi été touchés.
Plusieurs petites installations hydroélectriques ont également été ciblées, avec des effets limités. Les pertes alimentaires sont estimées à plusieurs dizaines de millions d’euros.
L’objectif n’était pas de voler des informations, mais de provoquer des dégâts matériels et économiques bien réels sur le territoire français. Une cyberattaque transformée en véritable opération de sabotage.
Paris accuse les Gardiens de la révolution
Après plusieurs semaines d’enquête, l’Agence nationale de la sécurité des systèmes d’information (ANSSI) et les services réunis au sein du Centre de coordination des crises cyber (C4) ont attribué l’opération à l’unité Shahid Kaveh, affiliée au centre cyber des Gardiens de la révolution.
Les enquêteurs ont notamment relevé des similitudes dans les infrastructures utilisées, les outils d’attaque et des traces de langue persane.
Le rapport officiel français identifie nommément trois responsables : Hamid Reza Lashgarian, dirigeant du centre cyber des Gardiens de la révolution, ainsi que Mahdi Lashgarian et Reza Salarvand, commandants de l’unité Shahid Kaveh.
Le parquet de Paris a ouvert une information judiciaire et demandé des mandats d’arrêt internationaux contre ces responsables présumés.
Cette accusation officielle est particulièrement grave. Elle désigne directement des responsables liés à l’appareil militaire iranien. Leur responsabilité pénale reste toutefois à établir par la justice.
Une stratégie qui ne date pas d’hier
Cette attaque n’est pas un cas isolé.
En 2023, la boutique en ligne de Charlie Hebdo a été piratée et sa base de données compromise. Les autorités françaises ont attribué cette opération à Emennet Pasargad, une autre unité cyber liée aux Gardiens de la révolution.
En 2024, pendant les préparatifs des Jeux olympiques de Paris, une entreprise française spécialisée dans les écrans d’affichage électronique a également été ciblée.
Les services français observent des opérations cyberoffensives liées aux Gardiens contre des intérêts français depuis au moins 2020.
L’Union européenne a d’ailleurs adopté, en mars 2026, des sanctions contre Emennet Pasargad.
Les médias, les entreprises et les infrastructures civiles sont donc devenus des cibles de cette stratégie iranienne.
Les Gardiens inscrits sur la liste européenne
Le 19 février 2026, l’Union européenne a officiellement inscrit le Corps des gardiens de la révolution islamique sur sa liste des organisations terroristes. Cette décision entraîne notamment le gel de ses avoirs et l’interdiction de lui fournir des ressources financières.
La France avait longtemps hésité avant de soutenir cette mesure. Elle a finalement levé ses réserves en janvier 2026.
Cette décision était nécessaire, mais elle arrive après des années de menaces et d’opérations attribuées aux appareils iraniens.
Et le Hezbollah ? Pourquoi cette exception ?
Depuis 2013, l’Union européenne ne classe comme organisation terroriste que la branche militaire du Hezbollah. Sa branche politique échappe toujours à cette désignation.
Cette distinction n’a plus de sens.
La prudence française ne s’explique pas seulement par la situation au Liban. Elle tient aussi à des intérêts diplomatiques, stratégiques et économiques. Paris a longtemps voulu préserver ses relations avec Téhéran, notamment après l’accord nucléaire de 2015, et garder des perspectives commerciales sur le marché iranien.
Les échanges commerciaux franco-iraniens ont fortement diminué après le retour des sanctions américaines en 2018. Ils sont passés d’environ 3,8 milliards d’euros en 2017 à 303 millions en 2024. Mais les intérêts économiques et les perspectives commerciales n’ont pas disparu.
La France veut également conserver son influence au Liban et maintenir le dialogue avec ses différentes forces politiques.
Mais ces intérêts justifient-ils de fermer les yeux sur la réalité du Hezbollah ?
Le Hezbollah n’est pas simplement un allié de l’Iran. Il est une composante organique du dispositif militaire régional des Gardiens de la révolution, organisé autour de leur force Al-Qods. Son organisation militaire, ses armes et sa stratégie régionale s’inscrivent dans ce dispositif.
Pourquoi continuer à distinguer sa branche militaire de sa branche politique ? Sa participation aux institutions libanaises ne peut pas servir de couverture politique à une organisation armée qui échappe à l’autorité de l’État.
Si l’Europe classe les Gardiens de la révolution comme organisation terroriste, pourquoi refuse-t-elle encore de faire de même avec le Hezbollah dans son ensemble ?
Paris doit maintenant répondre
La réponse française ne peut pas se limiter à convoquer un ambassadeur et à annoncer de nouvelles sanctions. Elle doit poursuivre les responsables, démanteler leurs réseaux, couper leurs financements et mieux protéger les infrastructures essentielles.
D’autres incidents touchant des systèmes de refroidissement ont été signalés en Suède et en Belgique début novembre. Ces événements rappellent la vulnérabilité des installations civiles européennes face au sabotage informatique.
La question adressée au président Emmanuel Macron et à son gouvernement est simple : après l’inscription des Gardiens de la révolution sur la liste européenne et l’accusation officielle visant l’une de leurs unités dans le sabotage de centaines de sites français, Paris demandera-t-elle enfin l’inscription du Hezbollah dans son ensemble sur cette même liste ?
Ou continuera-t-elle à faire passer ses calculs diplomatiques, économiques et politiques avant la sécurité et la cohérence de sa politique de lutte contre le terrorisme ?
Le problème n’est plus le manque de preuves ni l’absence de moyens juridiques. C’est le manque de volonté politique.